Martin Nababan
Anatomi krisis, dampak ekonomi dan sosial, serta pelajaran strategis bagi Indonesia.
Executive Summary
Serangan siber sering bermula dari peristiwa yang nyaris tak terlihat oleh masyarakat: kredensial yang disalahgunakan, akses yang tak semestinya, atau layanan digital yang tiba-tiba tidak tersedia. Namun dampaknya tidak tinggal di ruang server. Pasien dapat kesulitan memperoleh obat, pemasok kecil kehilangan kepastian pembayaran, pekerja menghadapi penghentian produksi, dan pemerintah harus menjaga layanan di tengah informasi yang belum lengkap. Pertanyaan yang lebih penting daripada “seberapa kuat sistem kita?” adalah “apa yang harus tetap berjalan ketika sistem gagal?”
Verizon melaporkan keterlibatan pihak ketiga pada 15% pelanggaran yang diteliti pada 2024, 30% pada 2025, dan 48% pada 2026. Angka ini menggambarkan komposisi insiden dalam sampel laporan, bukan peluang serangan terhadap setiap perusahaan. IBM mencatat biaya rata-rata global pelanggaran data sebesar US$4,44 juta pada 2025 dan US$4,88 juta pada laporan 2026; kedua ukuran tersebut merupakan estimasi lintas organisasi, bukan harga yang pasti bagi satu kejadian.
Tulisan ini mengurai anatomi krisis melalui lima chapter yang bergerak dari mekanisme serangan, keputusan pada jam-jam pertama, guncangan ekonomi, beban sosial, sampai perubahan keputusan strategis setelah krisis. Dua kasus—Change Healthcare pada 2024 dan Jaguar Land Rover pada 2025—memperlihatkan dua jalur penyebaran kerugian: sistem transaksi kesehatan yang tersendat serta produksi industri yang terhenti. Pembelajaran utamanya adalah bahwa ketahanan dinilai dari kesinambungan fungsi penting, kualitas keputusan, dan kemampuan memulihkan kepercayaan.
Pendahuluan — Saat Gangguan Digital Menjadi Masalah Manusia
Di sebuah fasilitas kesehatan, pasien mungkin tidak mengetahui nama sistem yang memproses klaim asuransinya. Di pabrik otomotif, pemasok komponen kecil juga tidak selalu mengenal aplikasi yang mengatur jadwal produksi. Mereka baru menyadari ketergantungan itu ketika transaksi tertahan, pesanan berhenti, dan keputusan yang biasanya rutin mendadak berubah menjadi persoalan darurat. Inilah paradoks digitalisasi: kenyamanan sehari-hari sering menyembunyikan rantai ketergantungan yang panjang.
Tulisan mengenai keamanan siber biasanya bertanya bagaimana serangan dicegah. Pertanyaan itu penting, tetapi belum cukup. Sebuah sistem bisa mempunyai pengamanan teknis yang baik dan tetap menghadapi pilihan sulit saat insiden terjadi: siapa yang boleh mematikan layanan, pelanggan mana yang didahulukan, berapa lama perusahaan dapat bertahan tanpa transaksi, dan bagaimana menjelaskan keadaan tanpa memberi kepastian palsu. Pada titik inilah serangan siber berubah menjadi ujian kepemimpinan.
Untuk memperjelas hubungan antarfaktor tersebut, visual berikut memperlihatkan mekanisme yang paling relevan bagi pembahasan ini.
Gambar 1. Krisis Siber dalam Ekosistem Bisnis dan Pelayanan
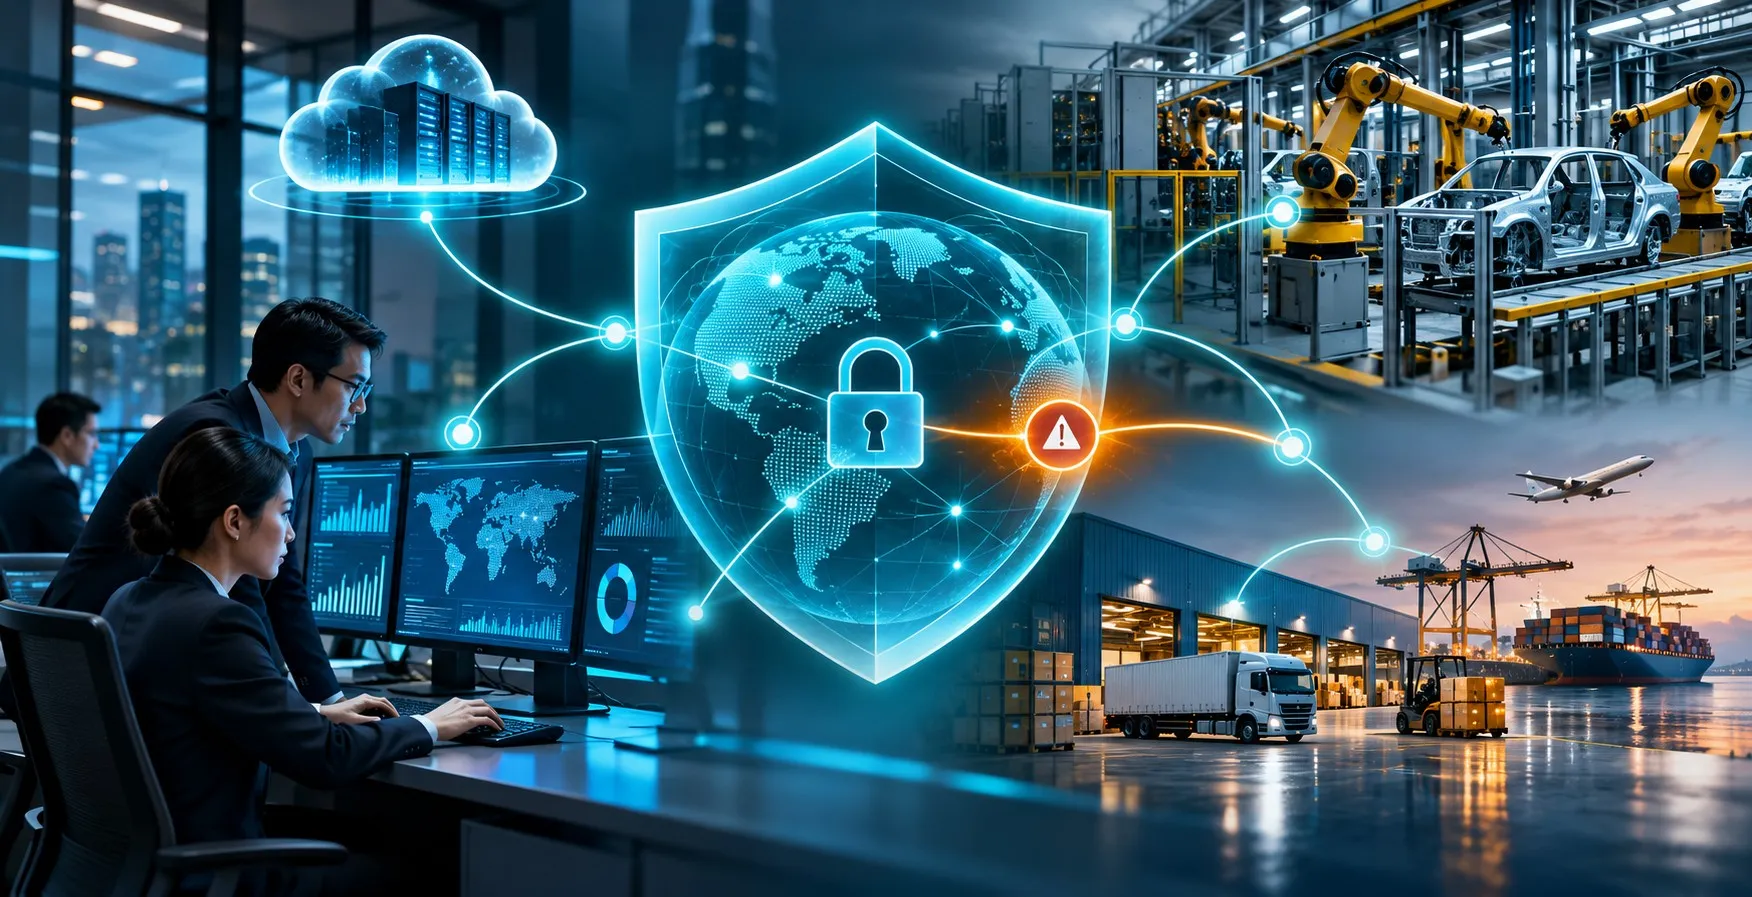
Sumber: Ilustrasi konseptual, pengembangan editorial penulis dengan bantuan AI, 2026.
Gambar ini tidak merepresentasikan satu insiden faktual. Hubungan visual antara pusat keputusan, produksi, layanan digital, dan logistik menegaskan bahwa pemulihan teknis harus diterjemahkan menjadi pemulihan fungsi organisasi dan kepercayaan pelanggan.
Karena itu, analisis berikut tidak berangkat dari katalog alat keamanan, tetapi dari pertanyaan bagaimana krisis berkembang serta kapan pilihan manajemen justru menentukan besarnya konsekuensi.
Chapter 01 — Anatomy of an Attack: Bagaimana Insiden Berubah Menjadi Krisis
Serangan siber dan krisis siber bukanlah hal yang sama. Serangan menunjukkan upaya mengakses, mengganggu, atau mengambil data secara tidak sah. Krisis terjadi ketika gangguan itu melampaui kemampuan penanganan normal dan memaksa organisasi mengubah pelayanan, arus transaksi, atau keputusan bisnis. Pembedaan ini penting karena dua perusahaan dapat mengalami gangguan teknis yang mirip, tetapi menanggung akibat yang sangat berbeda tergantung jenis layanan serta kesiapan proses alternatifnya.
Jalur masuk sering berkaitan dengan penyalahgunaan identitas, kerentanan perangkat, atau hubungan dengan pihak ketiga. Verizon dalam Data Breach Investigations Report 2025 melaporkan penyalahgunaan kredensial pada 22% dan eksploitasi kerentanan pada 20% pelanggaran sebagai cara akses awal yang diteliti. Data ini tidak menjelaskan penyebab setiap kasus; justru mengingatkan bahwa pengendalian yang tampaknya sepele dapat menjadi titik awal peristiwa besar. Teknologi kecerdasan buatan (Artificial Intelligence, AI) semakin dapat mempermudah peniruan komunikasi, tetapi tidak berarti seluruh serangan modern menggunakan AI.
Untuk memperjelas hubungan antarfaktor tersebut, visual berikut memperlihatkan mekanisme yang paling relevan bagi pembahasan ini.
Gambar 2. Lima Tahap Eskalasi Krisis Siber
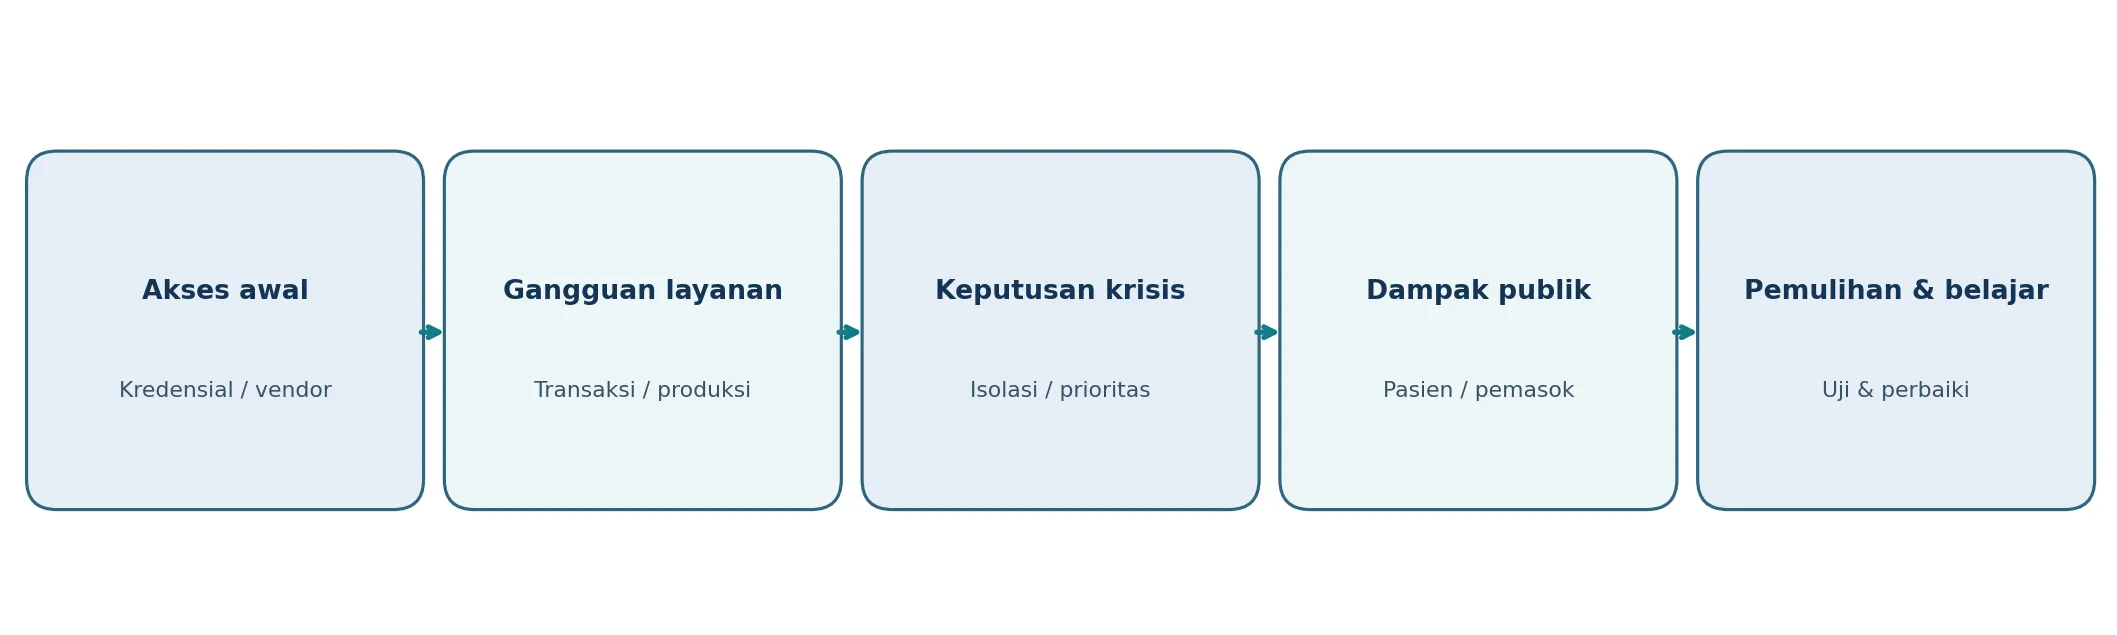
Sumber: Sintesis konseptual penulis berdasarkan NIST CSF 2.0, Verizon DBIR, dan studi kasus; 2026.
Alur tersebut memperlihatkan dua titik peralihan. Pertama, akses yang tidak sah berubah menjadi gangguan terhadap layanan atau produksi. Kedua, gangguan operasional berubah menjadi keputusan yang berdampak kepada pihak di luar organisasi. Semakin terpusat suatu fungsi, semakin besar kemungkinan akibatnya menyebar.
Diagram ini bersifat kerangka analisis, bukan urutan forensik yang pasti terjadi dalam setiap insiden. Manajemen perlu memisahkan bukti penyebab awal dari faktor pembesar kerugian; keduanya menuntut respons berbeda. Setelah proses eskalasi dipahami, persoalan berikutnya adalah menentukan keputusan pada saat informasi masih belum lengkap.
Chapter 02 — The First Critical Decisions: Menentukan Arah pada Jam-Jam Pertama
Pada awal insiden, manajemen hampir tidak pernah memiliki gambaran lengkap. Tim keamanan mungkin mengetahui aktivitas tidak wajar, sedangkan bagian layanan hanya mengetahui transaksi gagal. Pemimpin harus memutuskan apakah jaringan perlu diisolasi meskipun keputusan itu menghentikan pelayanan. Menunggu kepastian dapat memperbesar risiko, tetapi bertindak tanpa memahami fungsi vital juga dapat menimbulkan kerugian baru. Kepemimpinan krisis berada dalam ketegangan tersebut.
Keputusan pertama bukan sekadar memerintahkan penutupan sistem, melainkan menentukan batas risiko yang masih dapat diterima. Perusahaan kesehatan harus mempertimbangkan keselamatan dan akses pasien; manufaktur perlu mempertimbangkan keselamatan proses, kepastian pemasok, dan kemampuan melakukan pemulihan yang terkendali. Sistem pengganti manual atau layanan alternatif dapat menjadi jembatan, tetapi kapasitasnya biasanya lebih rendah dan memerlukan komunikasi yang jujur.
Keputusan kedua menyangkut kewenangan. Bila kepala teknologi, operasi, keuangan, hukum, serta komunikasi publik bergerak melalui jalur persetujuan yang terpisah, respons dapat terlambat. Tata kelola krisis perlu menetapkan siapa yang mengumumkan kondisi darurat, siapa yang berhak menghentikan operasi, siapa yang mengutamakan pelanggan rentan, dan kapan regulator harus diberi tahu. Kerangka Cybersecurity Framework 2.0 dari National Institute of Standards and Technology (NIST) memasukkan fungsi Govern, yaitu tata kelola risiko sebagai tanggung jawab organisasi, bukan sekadar pekerjaan teknisi.
Keputusan ketiga menyangkut integritas informasi. Pernyataan publik yang terlalu pasti dapat menimbulkan masalah bila hasil investigasi berikutnya berbeda. Sebaliknya, diam terlalu lama dapat memperburuk kepanikan. Pelaporan yang disiplin menyampaikan apa yang diketahui, apa yang masih diuji, dampak langsung terhadap layanan, dan kapan pembaruan berikutnya tersedia. Kualitas komunikasi menjadi bagian dari mitigasi, bukan pekerjaan setelah krisis selesai.
Tiga pilihan tersebut memperlihatkan bahwa biaya sebuah insiden tidak semata ditentukan oleh penyerang. Keputusan awal dapat mengurangi atau memperluas konsekuensi. Bagaimana konsekuensi itu dihitung dalam ekonomi perusahaan dan ekosistem pemasok menjadi pokok bahasan berikutnya.
Chapter 03 — The Economic Shock: Saat Kerugian Menjalar ke Luar Neraca Perusahaan
Kerugian akibat serangan siber bergerak melalui tiga neraca yang berbeda. Neraca perusahaan korban menampung biaya investigasi, pemulihan sistem, gangguan pendapatan, dan kewajiban kepada pelanggan. Neraca mitra usaha menanggung pesanan yang tertunda, piutang yang belum tertagih, serta biaya tenaga kerja yang tetap berjalan. Di luar keduanya, perekonomian dapat kehilangan produksi atau pelayanan yang tidak segera tergantikan. Memisahkan ketiga lapisan tersebut penting agar pemimpin tidak mengira nilai pengeluaran perusahaan sudah mewakili seluruh kerugian yang terjadi.
Laporan IBM menunjukkan rata-rata biaya pelanggaran data global sebesar US$4,99 juta pada 2026, dibandingkan US$4,44 juta pada 2025. Ini adalah rata-rata pada sampel studi, bukan tarif kerugian untuk setiap serangan atau proyeksi otomatis bagi Indonesia. Bagi pengambil keputusan, kegunaannya justru terletak pada komposisi kerugian: biaya menemukan masalah, mengendalikan insiden, memulihkan layanan, dan kehilangan bisnis dapat berjalan bersamaan. Angka global tersebut memberi konteks, tetapi besarnya paparan perusahaan harus tetap dihitung dari kegiatan ekonomi yang benar-benar bergantung pada sistem yang terganggu.
Untuk memperjelas hubungan antarfaktor tersebut, visual berikut memperlihatkan mekanisme yang paling relevan bagi pembahasan ini.
Grafik 1. Keterlibatan Pihak Ketiga dalam Pelanggaran Data yang Diteliti Verizon
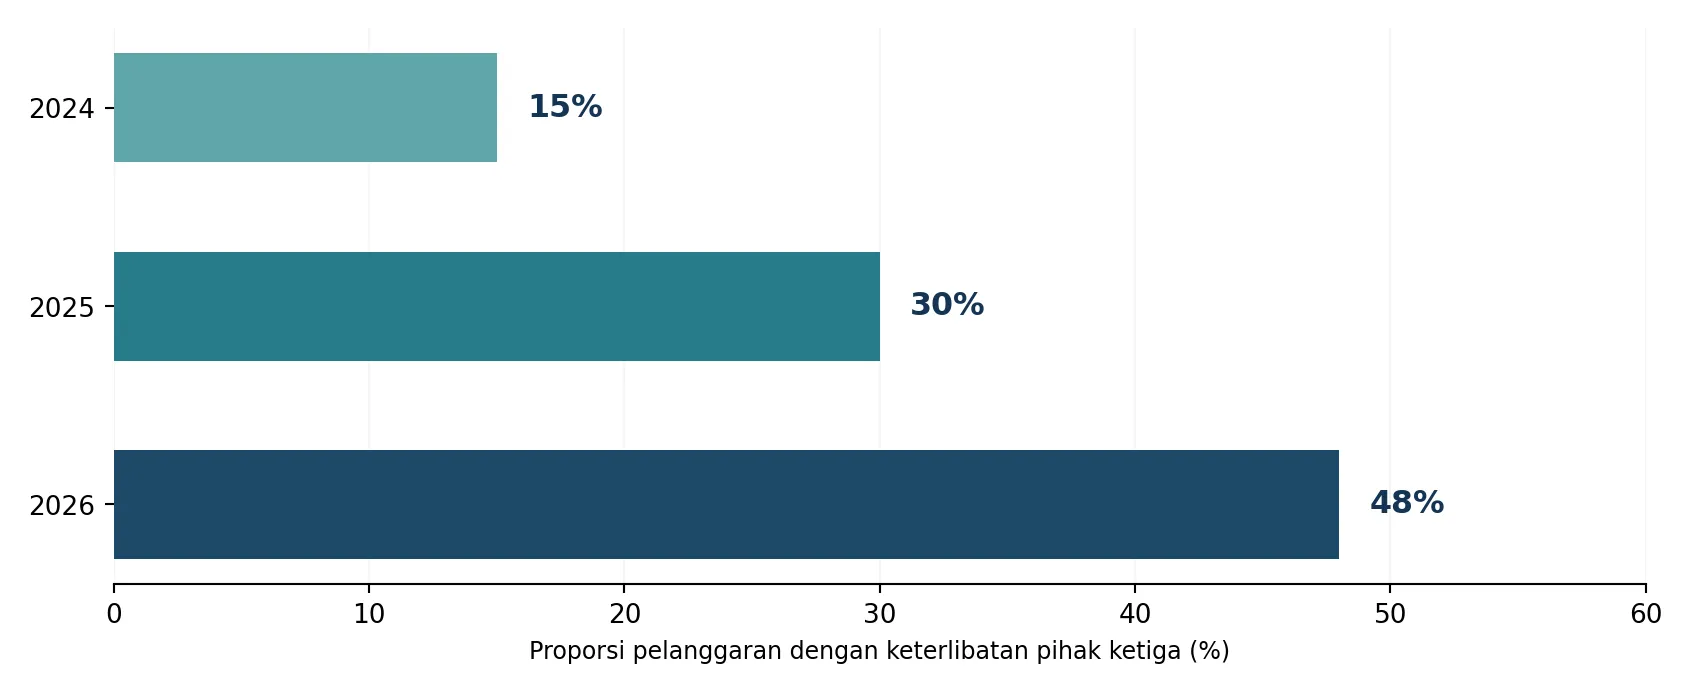
Sumber: Verizon Data Breach Investigations Reports, 2024, 2025, 2026.
Perubahan proporsi keterlibatan pihak ketiga dari 15% pada laporan 2024 menjadi 48% pada laporan 2026 menunjukkan semakin besarnya peran hubungan eksternal dalam sampel pelanggaran yang diteliti Verizon. Namun, angka ini bukan probabilitas sebuah perusahaan akan diserang. Perbandingan antartahun juga harus mempertimbangkan lingkup sampel dan pendekatan pengelompokan. Temuan yang relevan bagi manajemen adalah bahwa keputusan mengenai pemasok dapat memengaruhi paparan perusahaan, meskipun insiden bermula di luar organisasi.
Pertanyaan ekonominya tidak berhenti pada apakah pemasok telah diaudit. Pemimpin perlu mengetahui titik ketika masalah teknologi berubah menjadi kekurangan kas. Pemasok yang hanya memiliki satu pelanggan utama mungkin masih sanggup menunggu perbaikan aplikasi selama beberapa hari, tetapi tidak sanggup membayar upah atau bahan baku jika pembayaran tertunda lebih lama. Perusahaan inti menghadapi pilihan yang tidak sederhana: menahan transaksi demi kepastian keamanan atau membuka mekanisme pembayaran sementara dengan pengendalian tambahan. Keputusan itu mempertemukan kepentingan pengamanan, likuiditas, dan keberlanjutan produksi.
Jaguar Land Rover memperlihatkan dampak pada tingkat ekosistem. Cyber Monitoring Centre memperkirakan kerugian ekonomi Britania Raya sekitar £1,9 miliar, dengan lebih dari 5.000 organisasi terdampak. Sebagian besar dampak model tersebut berasal dari penurunan keluaran manufaktur JLR dan pemasoknya, bukan semata biaya pemulihan teknologi di perusahaan. Angka itu adalah estimasi dengan rentang dan asumsi durasi pemulihan; bukan kerugian langsung JLR yang telah diaudit. Pembedaan ini penting agar publik memahami siapa yang menanggung kerugian dan mengapa dukungan kepada pemasok dapat sama strategisnya dengan menyalakan kembali pabrik.
Bagi Indonesia, implikasinya dapat diuji lewat tiga pertanyaan ekonomi: berapa hari pemasok mampu bertahan tanpa penerimaan, kontrak mana yang membuat risiko terkonsentrasi pada satu pihak, dan transaksi apa yang harus diprioritaskan agar pekerjaan tidak berhenti? Jawabannya dapat berbeda antara rumah sakit, operator transportasi, manufaktur, dan layanan pembayaran. Sesudah memahami aliran kerugian, analisis perlu bergerak ke sisi yang lebih sulit dinilai: akibat terhadap kehidupan manusia ketika pelayanan tak kunjung pulih.
Chapter 04 — The Human and Social Cost: Biaya yang Tidak Seluruhnya Tercatat
Bagi keluarga yang menunggu obat, laporan keuangan perusahaan bukan indikator utama. Yang menentukan adalah apakah pengobatan tetap tersedia, kapan transaksi dapat diproses, dan apakah ada saluran bantuan yang dapat dipercaya. Dampak sosial sebuah serangan siber biasanya tidak merata. Masyarakat dengan akses digital dan sumber daya alternatif lebih mudah menyesuaikan diri dibandingkan mereka yang bergantung pada satu layanan atau satu penyedia.
Pada layanan kesehatan, penghentian sistem administrasi dapat mempersulit pemrosesan klaim dan resep meskipun pelayanan klinis tetap berjalan. Dalam manufaktur, pekerja dan pemasok kecil menghadapi ketidakpastian pendapatan sebelum data kerugian perusahaan selesai dihitung. Konsumen mungkin menghadapi keterlambatan barang dan kesulitan memperoleh informasi. Semua itu menunjukkan adanya kesenjangan antara indikator pemulihan sistem dan pengalaman pemulihan masyarakat.
Aspek sosial kedua ialah kepercayaan. Pelanggan bersedia menerima gangguan yang dijelaskan dengan jelas, tetapi lebih sulit menerima informasi yang berubah tanpa alasan atau janji pemulihan yang berulang kali meleset. Kepercayaan tidak dapat dipulihkan hanya dengan memasang sistem baru; ia dibangun melalui layanan alternatif, perlindungan data, penanganan pengaduan, dan bukti bahwa organisasi memperbaiki prosesnya.
Aspek ketiga ialah kesetaraan akses. Pemerintah dan operator layanan perlu mengidentifikasi kelompok yang paling sedikit mempunyai pilihan ketika layanan digital gagal: pasien dengan kebutuhan mendesak, masyarakat di wilayah terpencil, usaha mikro, serta pekerja yang penghasilannya terkait rantai produksi. Keterbatasan tersebut harus memengaruhi prioritas pemulihan, bukan hanya menjadi catatan komunikasi. Setelah beban manusia dipahami, organisasi perlu mengubahnya menjadi pilihan strategis yang nyata.
Chapter 05 — Strategic Choices: Apa yang Harus Diputuskan Secara Berbeda
Empat chapter sebelumnya menunjukkan bahwa pemicu serangan tidak otomatis menentukan luasnya kerugian. Dampak akhir banyak dipengaruhi oleh keputusan di bawah ketidakpastian, struktur ketergantungan ekonomi, dan kemampuan melindungi manusia. Karena itu, pilihan strategis berikut bukan daftar teknologi yang harus dibeli, melainkan lima dilema yang perlu diselesaikan sebelum krisis terjadi. Setiap pilihan mempunyai manfaat, biaya, dan risiko yang tidak dapat dihapus seluruhnya.
Keputusan Pertama — Memilih fungsi yang harus tetap hidup, meskipun layanan lain dihentikan. Manajemen mungkin tergoda mempertahankan semua operasi untuk menghindari kehilangan pendapatan. Namun, membuka seluruh sistem terlalu cepat bisa memperluas gangguan, sedangkan menutup semuanya dapat membahayakan pasien, pembayaran penting, atau pekerja. Pilihan yang lebih bertanggung jawab adalah menyepakati tingkat layanan minimum menurut keselamatan dan dampak publik, lalu menerima bahwa sebagian transaksi komersial harus ditunda. Kuncinya bukan janji semua layanan selalu tersedia, melainkan alasan prioritas yang dapat dijelaskan dan diuji.
Keputusan Kedua — Memberikan kewenangan yang cepat sekaligus dapat diaudit. Persetujuan berlapis mengurangi risiko keputusan sepihak, tetapi pada jam pertama krisis keterlambatan juga mempunyai biaya. Direksi perlu menentukan kapan pimpinan insiden boleh mengisolasi sistem tanpa menunggu rapat penuh, kapan keputusan harus naik ke tingkat dewan, dan siapa yang boleh menyampaikan informasi yang belum lengkap. Mandat tersebut harus diimbangi pencatatan alasan serta tinjauan sesudah krisis. Dengan demikian, organisasi tidak memilih secara keliru antara kecepatan dan akuntabilitas.
Keputusan Ketiga — Membiayai pengurangan kerugian, bukan sekadar pembelian teknologi. Satu rupiah yang diarahkan untuk ketahanan transaksi kritis mungkin bernilai lebih tinggi daripada investasi pada fitur yang hanya mempercantik laporan kepatuhan. Namun, perlindungan yang mahal untuk seluruh sistem juga dapat mengurangi modal kerja dan investasi produktif. Penilaian investasi sebaiknya membandingkan biaya kegagalan pada layanan prioritas, waktu pemulihan yang realistis, kerentanan pemasok tunggal, dan alternatif operasi sementara. Direksi kemudian dapat menjelaskan risiko residual yang sengaja diterima, bukan menyembunyikannya di balik besarnya anggaran keamanan.
Keputusan Keempat — Mengukur ketahanan dari hasil yang dirasakan pelanggan. Banyaknya audit, sertifikasi, atau pelatihan tidak dengan sendirinya membuktikan bahwa organisasi mampu melayani ketika terjadi gangguan. Sebaliknya, mengejar target pemulihan tercepat tanpa pemeriksaan keamanan dapat membuka pintu bagi insiden lanjutan. Karena itu, pengukuran perlu menyeimbangkan kecepatan dengan mutu pemulihan: waktu layanan prioritas kembali tersedia, transaksi yang terselesaikan melalui jalur alternatif, jumlah pelanggan rentan yang tertolong, serta ketepatan informasi yang diumumkan. Ukuran ini membuat tanggung jawab tersebar ke operasi, keuangan, komunikasi, dan teknologi.
Keputusan Kelima — Mengubah hasil krisis menjadi keputusan yang bertahan setelah pimpinan berganti. Evaluasi insiden sering berhenti pada laporan teknis, padahal akar masalah dapat berasal dari kontrak yang rapuh, insentif yang keliru, atau kewenangan yang kabur. Organisasi harus berani meninjau keputusan yang pada saat itu tampak rasional tetapi menghasilkan dampak tak diinginkan. Pembelajaran menjadi nyata hanya jika mengubah standar pengadaan, desain layanan minimum, prosedur komunikasi, dan evaluasi direksi. Tanpa langkah tersebut, pemulihan sistem hanyalah kembali ke kerentanan lama.
Kelima pilihan tersebut membentuk satu prinsip: ketahanan adalah hasil dari trade-off yang disadari dan dipertanggungjawabkan, bukan klaim bahwa seluruh risiko dapat dihilangkan. Dua studi kasus berikut memberi ujian yang konkret terhadap prinsip itu—satu menempatkan keberlanjutan layanan kesehatan di pusat krisis, lainnya menunjukkan penularan kerugian melalui produksi dan pemasok.
Studi Kasus — Dua Serangan, Dua Rantai Konsekuensi
Kasus 1. Change Healthcare, Amerika Serikat (2024)
Pada 21 Februari 2024, UnitedHealth Group mengidentifikasi akses pihak yang tidak berwenang terhadap sistem Change Healthcare dan mengisolasi sistem yang terdampak. Change Healthcare berperan dalam pemrosesan transaksi di sektor kesehatan Amerika Serikat. Karena itu, gangguan tidak hanya dirasakan oleh perusahaan induk, tetapi juga oleh jaringan penyedia pelayanan yang mengandalkan transaksi klaim dan pembayaran. Kesaksian pimpinan perusahaan dalam sidang Kongres AS menggambarkan masalah kontrol akses, sementara laporan perusahaan menjadi dasar untuk memahami respons dan dampak keuangannya.
Cara masalah diketahui dapat dikonfirmasi pada tingkat pernyataan resmi: perusahaan menyatakan mengidentifikasi akses pihak luar dan kemudian mengisolasi sistem. Detail lengkap mengenai setiap alarm internal, urutan analisis forensik, dan waktu pengambilan keputusan tidak semuanya dipublikasikan; artikel ini tidak mengarang kronologi tersebut. Pelayanan dipulihkan atau diganti bertahap, sedangkan penyedia layanan kesehatan menerima dukungan likuiditas untuk menghadapi gangguan transaksi.
Laporan tahunan UnitedHealth Group 2024 mencatat sekitar US$2,2 miliar biaya respons langsung dan sekitar US$867 juta dampak gangguan bisnis pada Optum Insight, atau total komponen sekitar US$3,067 miliar. Perusahaan juga menyatakan telah menyediakan pinjaman tanpa bunga lebih dari US$9 miliar hingga akhir 2024; pinjaman ini bukan biaya kerugian yang boleh dijumlahkan begitu saja ke dua komponen sebelumnya. Pengalaman tersebut menunjukkan bahwa pemulihan teknis dan dukungan kas untuk mitra dapat menjadi dua tanggung jawab yang sama penting.
Mitigasi yang dapat disimpulkan ialah memperjelas pengamanan akses, mengurangi ketergantungan pada satu jalur pemrosesan transaksi, dan menyiapkan alternatif operasional serta keuangan bagi penyedia layanan. Ini merupakan pembelajaran analitis dari kasus, bukan klaim bahwa semua rekomendasi tersebut telah selesai diterapkan perusahaan.
Kasus 2. Jaguar Land Rover, Britania Raya (2025)
Pada awal September 2025, Jaguar Land Rover mengumumkan adanya insiden siber dan menyatakan mengambil langkah proaktif untuk menutup sistem guna mengurangi dampak. Perusahaan melaporkan gangguan berat terhadap kegiatan ritel dan produksi, lalu mempersiapkan pengaktifan sistem secara terkendali. Pernyataan awal tersebut mengonfirmasi gejala dan langkah manajemen, tetapi tidak cukup untuk menetapkan secara pasti jalur masuk atau metode penyerang.
Pemutusan sistem dalam kasus ini adalah pilihan yang memperlihatkan dilema pada Chapter 02: operasi dihentikan untuk mengelola risiko lanjutan, tetapi biaya ekonomi segera menyebar. Cyber Monitoring Centre kemudian memodelkan dampak sebesar £1,9 miliar pada ekonomi Inggris, dengan kisaran £1,6–2,1 miliar dan lebih dari 5.000 organisasi terdampak. Estimasi ini terutama mencerminkan hilangnya keluaran manufaktur serta dampak pada pemasok dan pihak hilir; angka tersebut bukan pos kerugian korporasi yang telah diaudit.
Respons yang diketahui publik meliputi penutupan sistem, dukungan otoritas keamanan nasional Inggris, dan upaya mengaktifkan kembali operasi secara bertahap. Tidak tersedia dasar publik yang cukup untuk menyatakan bahwa penyebab awalnya pasti merupakan kelemahan vendor tertentu atau bahwa semua sistem dipulihkan dari cadangan luring. Karena itu, penilaian yang masuk akal perlu menekankan ketergantungan produksi, kapasitas keputusan saat operasi berhenti, dan kemampuan mendukung pemasok selama pemulihan.
Pelajaran utamanya berbeda dari Change Healthcare: organisasi manufaktur harus mengenali bukan hanya cadangan datanya, melainkan juga cadangan kemampuan untuk memproduksi, memesan, mengirim, dan membayar dalam situasi terbatas. Saat satu pabrik besar berhenti, usaha lain dapat kehilangan pendapatan tanpa pernah menjadi korban serangan langsung.
Kesimpulan — Membandingkan Krisis dan Merumuskan Pelajaran bagi Indonesia
Perbandingan kedua kasus menunjukkan bahwa ukuran keberhasilan tidak dapat disamaratakan. Dalam Change Healthcare, transaksi klaim dan aliran pembayaran merupakan fungsi yang menentukan apakah penyedia layanan kesehatan dapat terus melayani. Pada Jaguar Land Rover, keterhubungan jadwal produksi, pemasok, dan dealer menjadikan penghentian sistem sebagai guncangan ekonomi berantai. Kesamaannya terletak pada keputusan sulit untuk membatasi kerusakan ketika kepastian informasi masih rendah; perbedaannya terletak pada siapa yang paling cepat menanggung akibat dan bentuk bantuan yang dibutuhkan.
Perbandingan berikut disajikan untuk memisahkan karakteristik yang kerap terlihat serupa, tetapi sesungguhnya mempunyai implikasi pengambilan keputusan yang berbeda.
Tabel 1. Perbandingan Anatomi dan Penanganan Dua Krisis Siber
No. | Dimensi | Change Healthcare (2024) | Jaguar Land Rover (2025) |
1 | Fungsi inti | Pemrosesan klaim, pembayaran dan transaksi kesehatan | Produksi kendaraan, ritel dan jaringan pemasok |
2 | Temuan awal publik | Perusahaan mengidentifikasi akses ilegal pada 21 Februari | Perusahaan mengonfirmasi insiden dan penutupan sistem awal September |
3 | Penanganan yang diketahui | Isolasi sistem, pemulihan bertahap, bantuan likuiditas | Penutupan proaktif sistem, dukungan otoritas, restart bertahap |
4 | Dampak terukur | US$2,2 miliar biaya langsung + US$867 juta gangguan bisnis 2024 | Estimasi dampak ekonomi Inggris £1,9 miliar; >5.000 organisasi |
5 | Dampak sosial-ekonomi | Gangguan transaksi penyedia kesehatan dan risiko pelayanan pasien | Tertundanya produksi, pesanan pemasok, dan arus pendapatan |
6 | Mitigasi yang relevan | Alternatif transaksi, akses aman, dukungan likuiditas mitra | Kesinambungan produksi, komunikasi pemasok, prioritas restart |
7 | Pelajaran Indonesia | Layanan transaksi vital butuh mekanisme kontinuitas lintas penyedia | Korporasi jangkar perlu melindungi jaringan usaha pendukung |
Sumber: UnitedHealth Group Form 10-K (2024), JLR (2025), NCSC (2025), dan Cyber Monitoring Centre (2025).
Tabel ini memperlihatkan dua mekanisme krisis, bukan kompetisi besarnya kerugian. Biaya tanggapan dan gangguan bisnis yang dilaporkan UnitedHealth Group adalah komponen pada tingkat korporasi; estimasi £1,9 miliar dari Cyber Monitoring Centre mencakup dampak ekonomi di Britania Raya. Oleh karena itu, membandingkan keduanya secara nominal tanpa menyamakan cakupannya akan menghasilkan kesimpulan keliru. Yang dapat dibandingkan secara lebih adil adalah keputusan awal, pihak yang paling terdampak, strategi kesinambungan, dan kesenjangan informasi.
Dalam kedua kasus, detail deteksi internal tidak seluruhnya tersedia bagi publik. UnitedHealth Group menyebut tanggal identifikasi insiden, sementara Jaguar Land Rover mengonfirmasi gangguan dan tindakan penutupan sistem; fakta itu tidak cukup untuk menyimpulkan teknik forensik internal secara lengkap. Pelajaran bagi Indonesia justru lebih operasional: rencana krisis harus dapat dijalankan ketika penyebab akhir belum diketahui. Dengan mengakui batas informasi, pemerintah dan korporasi dapat membedakan tindakan darurat yang perlu segera diambil dari kesimpulan investigasi yang harus menunggu bukti.
Langkah Pertama — Pemerintah bersama operator layanan penting perlu menentukan siapa yang harus tetap dilayani ketika kapasitas terbatas. Penetapan prioritas berangkat dari keselamatan, layanan kesehatan, transaksi dasar, dan keberlanjutan pekerjaan, bukan hanya nilai aset digital. Hasilnya adalah batas layanan minimum yang dapat dipahami publik.
Langkah Kedua — Direksi, regulator, dan otoritas keamanan harus memperjelas keputusan apa yang dapat diambil segera, siapa yang memegang mandatnya, dan informasi apa yang wajib dilaporkan. Pembagian peran tersebut perlu diuji melalui skenario yang memaksa pilihan sulit, termasuk penghentian sementara layanan dan risiko mengumumkan informasi yang belum lengkap.
Langkah Ketiga — Korporasi perlu memetakan pemasok serta kelompok pelanggan yang paling rentan terhadap putusnya arus transaksi. Jalur pembayaran darurat, layanan alternatif, dan dukungan sementara hanya masuk akal jika disesuaikan dengan kebutuhan nyata; bantuan yang sama rata belum tentu melindungi pihak yang paling terancam.
Langkah Keempat — Pemulihan sebaiknya diputuskan berdasarkan manfaat sosial-ekonomi, bukan urutan sistem yang paling mudah dinyalakan. Layanan yang berkaitan dengan keselamatan, pengobatan, penghasilan, dan kewajiban pembayaran mendasar dapat memperoleh prioritas lebih tinggi, dengan pemeriksaan keamanan yang tetap memadai sebelum operasi diaktifkan kembali.
Langkah Kelima — Setelah pelayanan stabil, evaluasi bersama perlu menjawab keputusan apa yang terlambat, kontrak mana yang menularkan kerugian, dan komunikasi apa yang gagal melindungi kepercayaan. Hasil evaluasi harus tercermin dalam penyesuaian kebijakan, tata kelola, kontrak, dan pengawasan pimpinan. Dengan begitu, pembelajaran tidak berhenti menjadi laporan akhir insiden.
Urutan tersebut merupakan pelajaran yang ditarik dari mekanisme kedua kasus, bukan jadwal implementasi seragam untuk semua lembaga. Kesimpulan ini menjelaskan apa yang perlu diprioritaskan; bagian penutup berikut menyoroti pembagian kontribusi jangka panjang setiap pemangku kepentingan agar perubahan tidak bergantung pada datangnya krisis berikutnya.
Penutup — Ketahanan yang Diukur dari Kehidupan yang Tetap Berjalan
Krisis siber memperlihatkan paradoks ekonomi digital: semakin efisien jaringan layanan, semakin banyak pihak yang dapat ikut terganggu ketika satu simpul penting berhenti. Karena itu, ketahanan tidak cukup diukur dari kemampuan menghidupkan kembali aplikasi. Ukuran yang lebih bermakna adalah apakah masyarakat tetap memperoleh layanan yang layak, pemasok mampu bertahan, dan organisasi sanggup menjelaskan pilihan sulitnya secara terbuka. Perspektif ini menuntut tanggung jawab bersama, tetapi bukan tanggung jawab yang sama persis bagi setiap pihak.
Pemerintah pusat perlu membangun bahasa kebijakan lintas sektor yang menempatkan dampak kepada warga dan kegiatan ekonomi sebagai dasar pengambilan keputusan. Selain memperkuat koordinasi nasional, pemerintah sebaiknya memastikan ada mekanisme berbagi pembelajaran insiden yang melindungi informasi sensitif tanpa menutup pengetahuan penting bagi sektor lain.
Regulator sektoral dan pemerintah daerah perlu menerjemahkan prinsip nasional menjadi standar pelayanan alternatif yang masuk akal untuk setiap wilayah. Keberhasilan pengawasan sebaiknya dinilai dari kemampuan warga memperoleh layanan ketika kondisi tidak normal, bukan hanya dari kepatuhan administrasi yang terlihat baik di atas kertas.
BUMN dan perusahaan swasta perlu memperlakukan ketahanan sebagai bagian dari tata kelola modal dan tanggung jawab kepada ekosistem usahanya. Dalam keputusan pengadaan, pembiayaan, dan kemitraan, perhatian harus diberikan pada konsentrasi ketergantungan dan daya tahan pemasok kecil. Tindakan ini berbeda dari sekadar menaikkan belanja keamanan: yang dibangun adalah kemampuan bisnis untuk tetap memberi nilai ketika situasi tidak ideal.
Penyedia teknologi dan mitra digital perlu memperkuat keterbukaan mengenai ketergantungan layanan serta batas pemulihan yang realistis. Janji ketersediaan sistem harus disertai kejelasan mengenai cara penanganan insiden, pertukaran informasi, dan dukungan kepada pelanggan ketika operasi normal tidak dapat dipertahankan. Kepercayaan dibangun melalui kejelasan tanggung jawab, bukan hanya angka kinerja pada masa tanpa gangguan.
Perguruan tinggi dan organisasi profesi dapat mengisi kekosongan kompetensi yang sering luput dari pendidikan teknis: kepemimpinan dalam ketidakpastian, analisis dampak ekonomi, komunikasi risiko, serta etika keputusan yang memengaruhi warga. Penelitian juga perlu menjawab bagaimana kebijakan yang efektif pada perusahaan besar dapat disesuaikan bagi usaha kecil dan layanan publik daerah.
Masyarakat, media, dan organisasi konsumen berperan menjaga akuntabilitas dengan menuntut informasi yang jelas, akses pengaduan, dan pilihan layanan alternatif ketika krisis terjadi. Literasi digital tetap penting, tetapi jangan sampai beban perlindungan seluruhnya dipindahkan kepada individu yang tidak mengendalikan desain atau operasi sistem.
Pada akhirnya, pertanyaan yang patut diajukan bukan apakah Indonesia dapat menjamin nol serangan. Pertanyaan yang lebih bertanggung jawab adalah apakah para pemimpinnya sudah berani memilih prioritas sebelum krisis, dapat melindungi kehidupan ekonomi ketika layanan terhenti, dan mau mengubah keputusan setelah kelemahannya terbukti. Di situlah ketahanan memperoleh makna: bukan sekadar sistem yang pulih, melainkan kepercayaan yang pantas dibangun kembali.
Referensi
1. Cybersecurity Framework 2.0. National Institute of Standards and Technology. NIST, 2024. https://www.nist.gov/publications/nist-cybersecurity-framework-csf-20
2. 2024 Data Breach Investigations Report. Verizon. Verizon, 2024. https://www.verizon.com/business/resources/T32a/reports/2024-dbir-data-breach-investigations-report.pdf
3. Examining the Change Healthcare Cyberattack. U.S. House of Representatives. Committee on Energy and Commerce, 2024. https://docs.house.gov/Committee/Calendar/ByEvent.aspx?EventID=117242
4. Cost of a Data Breach Report 2024. IBM. IBM, 2024. https://newsroom.ibm.com/2024-07-30-ibm-report-escalating-data-breach-disruption-pushes-costs-to-new-highs
5. 2024 Annual Report / Form 10-K. UnitedHealth Group. U.S. Securities and Exchange Commission, 2025. https://www.sec.gov/Archives/edgar/data/731766/000073176625000063/unh-20241231.htm
6. 2025 Data Breach Investigations Report. Verizon. Verizon, 2025. https://www.verizon.com/about/news/2025-data-breach-investigations-report
7. Cost of a Data Breach Report 2025. IBM. IBM, 2025. https://newsroom.ibm.com/2025-07-30-ibm-report-13-of-organizations-reported-breaches-of-ai-models-or-applications%2C-97-of-which-reported-lacking-proper-ai-access-controls
8. Statement on Cyber Incident, 2 September 2025. Jaguar Land Rover. JLR, 2025. https://ebs.publicnow.com/view/469721AA30FFD12E33E251A34BF228480783AB9F
9. NCSC Statement: Incident Impacting Jaguar Land Rover. National Cyber Security Centre. NCSC UK, 2025. https://www.ncsc.gov.uk/news/jlr-incident
10. Statement on the Jaguar Land Rover Cyber Incident. Cyber Monitoring Centre. CMC, 2025. https://cybermonitoringcentre.com/2025/10/22/cyber-monitoring-centre-statement-on-the-jaguar-land-rovercyber-incident-october-2025/
11. 2026 Data Breach Investigations Report. Verizon. Verizon, 2026. https://www.verizon.com/business/resources/T343/reports/2026-dbir-data-breach-investigations-report.pdf
12. Cost of a Data Breach Report 2026. IBM. IBM, 2026. https://www.ibm.com/reports/data-breach
Lampiran A — Matriks Editorial Anti-Overlap
Lampiran ini membedakan pertanyaan analisis artikel baru dari tulisan terdahulu agar cakupannya tidak saling mengulang.
Tabel A1. Pembeda Artikel terhadap Tulisan Sebelumnya
No. | Artikel pembanding | Tema yang dihindari untuk diulang | Pembeda artikel ini |
1 | Cyber-Physical Defense | Detail perlindungan infrastruktur dan sistem fisik | Fokus pada keputusan di tengah insiden dan pihak yang menanggung kerugian, bukan desain infrastruktur |
2 | Menghadapi Disrupsi Global | Kerangka ketahanan menghadapi risiko global umum | Kronologi keputusan dan distribusi biaya krisis siber, bukan kerangka ERM global |
3 | Trust No Voice | Manipulasi suara, deepfake dan rantai komando | Krisis pelayanan nyata, pilihan manajemen |
4 | Geopolitical Digital Shield | Kedaulatan digital dan posisi geopolitik kawasan | Biaya ekonomi, dampak warga, tata kelola pemulihan |
Sumber: Sintesis editorial penulis berdasarkan judul, cakupan, dan pembahasan situs martinnababan.com, diperiksa 2026.
Matriks ini merupakan pemeriksaan substansi dan ruang lingkup, bukan hasil perangkat deteksi plagiarisme. Penyebutan konsep risiko digital yang sama tidak selalu merupakan pengulangan apabila pertanyaan analisis dan hasil pembelajarannya berbeda.
Lampiran B — Singkatan dan Istilah
Istilah yang digunakan dalam artikel diringkas di bawah agar pembaca lintas profesi dapat mengikuti pembahasan.
Tabel B1. Istilah Kunci
No. | Istilah | Penjelasan ringkas |
1 | AI — Artificial Intelligence | Kecerdasan buatan; sistem yang mengolah pola untuk menghasilkan prediksi atau konten. |
2 | NIST | National Institute of Standards and Technology; lembaga standar AS. |
3 | DBIR | Data Breach Investigations Report; laporan pola pelanggaran data Verizon. |
4 | Insiden siber | Peristiwa yang mengganggu kerahasiaan, integritas, atau ketersediaan sistem/data. |
5 | Likuiditas | Kemampuan memenuhi kewajiban pembayaran dalam waktu dekat. |
6 | Pihak ketiga | Pemasok, mitra, atau penyedia layanan di luar organisasi utama. |
7 | Forensik digital | Pemeriksaan bukti elektronik untuk memahami peristiwa dan dampaknya. |
Sumber: Sintesis penulis, 2026.
Istilah dijelaskan untuk pembaca umum dan pengambil kebijakan. Penggunaan istilah teknis dalam artikel sengaja dibatasi untuk mendukung penalaran bisnis, ekonomi, dan sosial.